После почти двух лет разработки состоялся релиз Debian GNU/Linux 12.0 (Bookworm), доступный для девяти официально поддерживаемых архитектур: Intel IA-32/x86 (i686), AMD64/x86-64, ARM EABI (armel), ARM64, ARMv7 (armhf), mipsel, mips64el, PowerPC 64 (ppc64el) и IBM System z (s390x). Обновления для Debian 12 будут выпускаться в течение 5 лет.
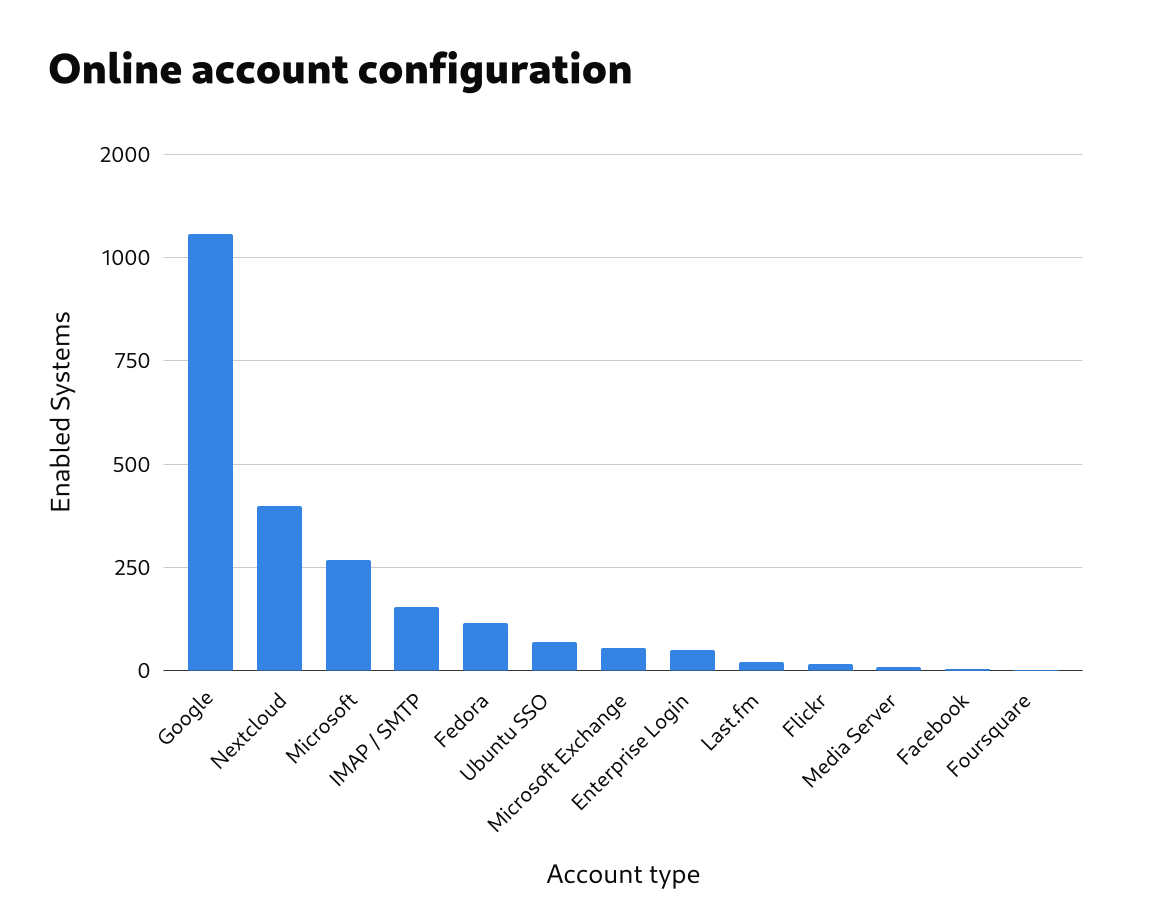
Опубликован отчёт о составе окружений пользователей GNOME, подготовленный на основе данных, полученных в результате сбора телеметрии у 2560 пользователей, добровольно воспользовавшихся инструментом gnome-info-collect для отправки информации о своих системах. Полученные данные позволят разработчикам понять предпочтения пользователей и учесть их при принятии решений, связанных с повышением удобства работы и развитием оболочки.
После двух месяцев разработки Линус Торвальдс представил релиз ядра Linux 5.19. Среди наиболее заметных изменений: поддержка процессорной архитектуры LoongArch, интеграция патчей "BIG TCP", режим "on-demand" в fscache, удаление кода для поддержки формата a.out, возможность применения ZSTD для сжатия прошивок, интерфейс для управления вытеснением памяти из пространства пользователя, повышение надёжности и производительности генератора псевдослучайных чисел, поддержка расширений Intel IFS (In-Field Scan), AMD SEV-SNP (Secure Nested Paging), Intel TDX (Trusted Domain Extensions) и ARM SME (Scalable Matrix Extension).
В анонсе Линус сообщил, что скорее всего следующему выпуску ядра будет присвоен номер 6.0, так как в ветке 5.x накопилось достаточного выпусков для смены первого числа в номере версии. Смена нумерации осуществляется из эстетических соображений и является формальным шагом, снимающим дискомфорт из-за накопления большого числа выпусков в серии.
В основную ветку ядра Linux только что добавили патчи, устраняющие новый набор специфических для Intel аппаратных уязвимостей.
Уязвимости MMIO Stale Data в процессоре – это класс уязвимостей ввода-вывода с использованием памяти (MMIO), которые могут привести к раскрытию данных. Поскольку большинство таких уязвимостей требуют от злоумышленника доступа к MMIO, многие системы не подвержены эксплуатации данного типа атак. Системам, использующим виртуализацию, где доступ к MMIO предоставляется недоверенным гостям, необходимо принять меры к предотвращению эксплуатации уязвимости. Этот класс уязвимостей отличается от уязвимостей в спекулятивном исполнении инструкций ЦПУ (Spectre и т.п.). Тем не менее, эти уязвимости могут переносить устаревшие данные в буферы ядра, где эти данные могут быть впоследствии найдены в результате атаки типа Spectre. Устранение этих уязвимостей включает в себя сочетание обновления микрокода и патчей для ПО.
Для вариантов этой уязвимости было выпущено три отдельных номера CVE:
Более подробную информацию можно найти в этом патче. Обновления пакетов, содержащие эти исправления, находятся в процессе ревью и должны быть выпущены в ближайшее время.